Adressée au délégué à la protection des données d'ASOS, livrée sur les téléphones de ses clients
Une alerte push adressée au délégué à la protection des données d'ASOS a atteint les utilisateurs de l'appli via les plateformes que le distributeur utilise pour communiquer avec ses clients. Snowflake affirme n'avoir trouvé jusqu'ici aucune compromission, ce qui répond à une question que l'alerte ne posait pas.
Sir John Crabstone
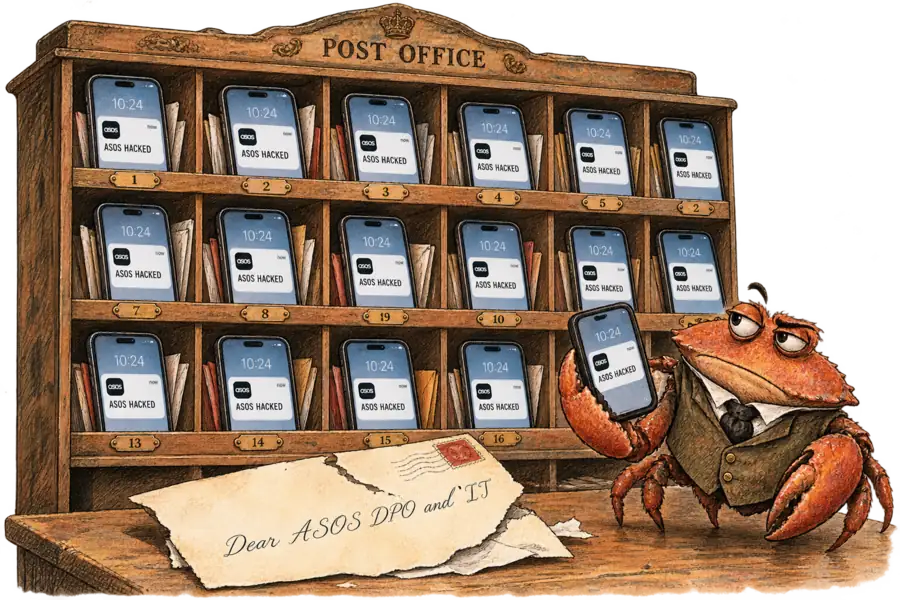
Mardi, quelqu’un a écrit au délégué à la protection des données d’ASOS en passant par les téléphones de ses clients. L’alerte push reçue par les utilisateurs de l’appli vers 10 h disait : « Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it. » Pour l’envoyer, il a fallu accéder au système de notifications d’ASOS ; rien n’établit que cet accès soit parti de Snowflake.
Peu après 15 h, ASOS a indiqué à la Bourse de Londres qu’il « enquête sur une activité non autorisée impliquant des plateformes tierces que nous utilisons pour communiquer avec nos clients ». Des noms et des coordonnées ont pu être consultés ; les données de carte bancaire et les mots de passe des comptes, selon l’entreprise, ne l’ont pas été. Le communiqué ne nomme aucun prestataire.
Snowflake a déclaré à la BBC n’avoir trouvé à ce stade « aucune compromission » de sa plateforme, et son enquête se poursuit. Dan Bird, de Horizon3, a affirmé dans le même article que l’envoi de l’alerte « nécessiterait un accès au système de notifications de l’entreprise, lequel est distinct de la plateforme de données Snowflake ». Si ces deux affirmations se confirment, a-t-il ajouté, « cela suggère que les attaquants ont mis la main sur des identifiants qui ouvraient plus d’une porte ».
Malwarebytes a rapporté que l’équipe marketing d’ASOS utilise Simon AI, une plateforme de personnalisation qui repose sur Snowflake, ainsi que Braze pour déclencher des messages clients tels que les notifications push. ASOS n’a pas dit que ce sont bien les plateformes visées par son communiqué.
Un article publié par Simon en juin 2025, rédigé et paraphrasé à partir d’un entretien, cite la responsable CRM d’ASOS, Shaghig Babikian, selon laquelle Simon offre au distributeur « une vue client unifiée avec des données comportementales, transactionnelles et démographiques dans un seul profil client ». Les segments construits à cet endroit « passent directement dans Braze, où nous avons des campagnes préconfigurées prêtes à être activées ». Ce sont des données qui circulent vers l’outil de messagerie ; cela ne montre pas qu’un accès à l’entrepôt de données confère le droit d’envoyer.
Ce que Snowflake a constaté jusqu’ici répond à une question que l’alerte ne posait pas. En 2024, Mandiant n’avait de même trouvé aucune preuve d’une intrusion dans l’environnement d’entreprise propre à Snowflake. Chaque incident traité remontait à des identifiants clients compromis, et les comptes touchés n’avaient pas d’authentification multifacteur. Aucune source ne dit que l’incident d’ASOS implique des identifiants volés ; les cas de 2024 sont un parallèle, pas une conclusion. L’alerte parlait d’une « instance », et une instance appartient au client.
C’est le deuxième incident d’ASOS en dix semaines. Dans une notification déposée auprès du procureur général de Californie en août, l’entreprise indiquait que quelqu’un avait pu accéder à des comptes « à l’aide d’identifiants de connexion obtenus auprès d’une source extérieure à ASOS » ; elle avait détecté l’activité le 28 juillet. ASOS n’a pas dit si les deux incidents sont liés.
L’Information Commissioner’s Office a déclaré mardi au Telegraph que ni ASOS ni Snowflake ne l’avaient contacté. Les organisations doivent normalement le notifier dans les 72 heures suivant la prise de connaissance d’une violation de données personnelles, et ce délai n’était pas écoulé. Les expéditeurs ont dit au même journal qu’ASOS avait deux semaines pour les contacter.
Les expéditeurs se montrent donc plus patients que la loi.